

勒索病毒攻击已从早期的随机撒网演变为定向勒索攻击,攻击目标从大型企业下沉至中小企业。广东省作为制造业与跨境电商大省,工厂ERP系统、外贸订单数据库、电商支付系统等核心数据资产密集,且大量企业缺少专职安全团队,已成为勒索病毒攻击的高发区域。
一旦服务器被勒索病毒加密,生产线停摆、订单无法交付、客户数据泄露,直接造成巨额经济损失。然而很多企业对勒索病毒防护的认知仍停留在装杀毒软件的层面,这远远不够。
本文从攻击链路出发,拆解勒索病毒防护的全流程体系,并介绍锐速安全(安恒信息广东区域金牌代理商)提供的主机加固与应急处置解决方案。
一. 勒索病毒攻击全链路解析
1.初始入侵:弱口令与漏洞是主要入口
攻击者通过自动化工具批量扫描公网服务器,利用弱口令暴力破解、已知漏洞利用、钓鱼邮件、供应链攻击等方式获取初始访问权限。广东大量中小工厂、外贸公司服务器长期由兼职网管维护,补丁更新不及时、弱口令普遍存在,成为攻击者批量扫描的首选目标。
2.横向移动:一台中招全网沦陷
攻击者获取单台服务器权限后,抓取管理员密码哈希,利用Pass-the-Hash技术横向渗透其他服务器和终端。多数企业内网为扁平架构,办公网、生产网、服务器网混在一起,缺乏分区隔离,勒索病毒可在几小时内扩散至全网。
3.数据加密与勒索:业务全面停摆
攻击者完成内网渗透后,统一触发加密程序,加密服务器、终端、共享文件夹中的所有业务数据,删除卷影副本和备份文件,留下勒索信要求支付加密货币赎金。部分攻击者还会窃取数据,实施"加密+泄露"双重勒索。
二. 锐速安全勒索病毒防护体系
针对勒索病毒攻击链路,锐速安全构建"事前加固—事中监测—事后恢复"三层防御体系,在攻击链的每个环节进行阻断。
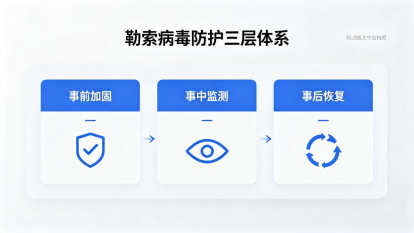
1.事前:主机基线加固,缩小攻击暴露面
按照等保2.0主机安全标准,对服务器进行全面基线加固。账号身份管控方面,清理冗余账号,强制复杂密码策略,禁用默认管理员远程登录;访问控制方面,关闭非必需端口,修改默认端口并配置IP白名单,数据库禁止公网直连;漏洞管理方面,定期扫描系统与中间件高危漏洞,72小时内完成修复,逐步淘汰停服老旧系统。加固完成后输出标准化验收报告,可直接用于等保测评。
2.事中:EDR行为防护+7×24监测,实时拦截
部署安恒EDR终端防护系统(锐速安全为安恒信息广东金牌代理商,原厂产品直供),基于行为分析识别文件批量加密、修改后缀、删除备份等典型勒索行为,触发即自动阻断,不依赖病毒特征库,可拦截未知勒索变种。同时提供7×24小时安全监测服务,实时监控异常登录、异常进程、带宽突增等告警,15分钟内响应处置。
3.事后:数据备份+应急响应,快速恢复业务
建立3-2-1备份体系(3份副本、2种介质、1份异地离线),备份文件设置不可变模式,防止被勒索病毒一并加密。发生勒索事件后,提供应急响应服务:15分钟远程介入隔离受感染主机,工程师2小时内上门处置,利用备份快速恢复业务,完整溯源攻击路径并输出处置报告。
三. 安恒信息广东金牌代理商核心优势
锐速安全作为安恒信息官方授权广东区域金牌代理商,在勒索病毒防护领域具备独特优势:原厂EDR产品直供,产品兼容性与防护能力有保障;安恒威胁情报中心实时同步最新勒索病毒家族IOC,新病毒爆发时24小时内更新防护规则;除EDR外,还可提供防火墙、数据库审计、堡垒机、安全运营平台等全系列产品,构建一体化防护体系。
四. 广东本地化服务能力
锐速安全技术工程师常驻广东,熟悉本地制造、外贸、电商等行业场景。安全突发事件远程15分钟响应,重大故障可上门处置;支持面对面安全评估、方案讲解、员工培训;服务覆盖广州、深圳、东莞、佛山、惠州、中山、珠海等广东全省区域。
五. 总结
勒索病毒防护是一项系统工程,单一杀毒软件无法有效抵御定向攻击。企业需要构建事前加固、事中监测、事后恢复的全流程防御体系,并通过专业服务商的持续运维保持防护有效性。锐速安全依托安恒原厂产品与广东本地服务能力,为企业提供一站式勒索病毒防护解决方案,以轻量化托管模式替代高额自建安全团队,全方位守护企业核心数据资产安全。
广东地区有勒索病毒防护、服务器加固、应急响应需求的企业,可联系锐速安全免费上门进行安全风险评估。
 粤公网安备 44190002006733号