

企业服务器突然弹窗、文件后缀集体变成 “locked”、员工焦急地告诉你"电脑中招了",这种情况大概率就是勒索病毒攻击。很多人搜索"勒索病毒防护"时,真正想要的是三件事:中了怎么办、怎么提前防住、要花多少钱。本文用一份可直接落地的企业级防护方案,一次性讲清预防、检测、应急与恢复四个环节,帮你把损失降到最低。
一、先搞懂防护对象:勒索病毒到底是什么
勒索病毒(Ransomware)是一类以加密用户文件、锁定系统为手段,胁迫受害者支付赎金才解锁的恶意软件。它不偷数据,而是"绑架"数据——你的财务表、客户资料、生产图纸一旦被加密,业务就直接停摆,停摆本身就是损失。
1.1 勒索病毒的常见传播途径
钓鱼邮件附件:伪装成发票、简历、合同的可执行文件,占企业感染来源六成以上。
RDP暴力破解:开放3389端口且弱口令的服务器,是黑客最爱的入口。
漏洞利用:未打补丁的SMB、Exchange等漏洞(如"永恒之蓝")可在内网横向扩散。
供应链与移动介质:被感染的U盘、软件更新包也能把病毒带入内网。
1.2 为什么传统杀毒已经不够
传统杀毒依赖"已知特征码",而现代勒索软件普遍采用无文件攻击、每日更换载荷,特征库永远慢半拍。更棘手的是,攻击者会先潜伏、窃取数据(双重勒索),再加密并威胁公开。这意味着勒索病毒防护必须从事后查杀,转向"预防 + 检测 + 恢复"的体系化作战。
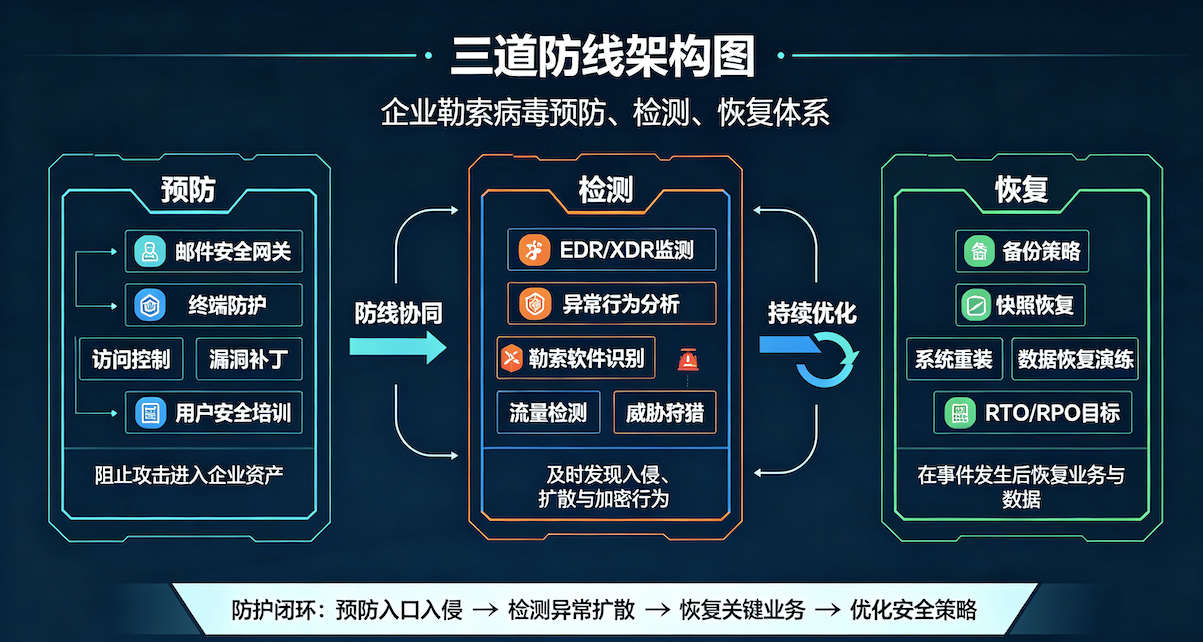
二、勒索病毒防护的核心:三道防线
一套靠谱的企业勒索病毒防护方案,本质是层层设防、互为备份,任何一道被突破都有下一道兜底。
2.1 第一道防线——预防(把门堵住)
邮件网关过滤:拦截含宏的Office文档、可疑链接与伪造发件人。
终端EDR:行为拦截比特征拦截更早发现异常加密动作。
最小权限与补丁管理:关闭不必要端口,强制复杂口令,定期打补丁。
关闭高危服务:如不必要的RDP、SMBv1,从源头切断传播链。
2.2 第二道防线——检测(早发现早隔离)
零信任与网络分段,让病毒无法横向移动;SOC/EDR的异常行为告警(如大量文件被批量改写)能在加密启动的数秒内发出警报并自动隔离主机。对"勒索病毒怎么防护"而言,检测速度直接决定损失面积。
2.3 第三道防线——恢复(最后兜底)
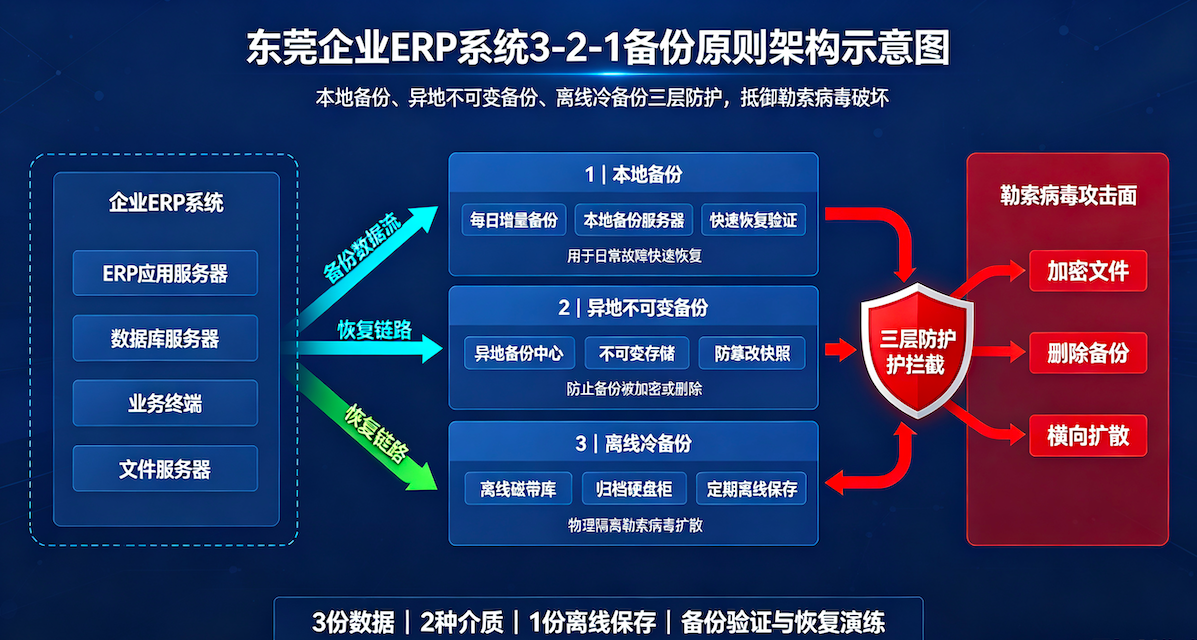
采用3-2-1备份原则:3份副本、2种介质、1份离线/异地。关键系统建议"不可变备份"(Immutable Backup),即使备份服务器被攻破也无法被篡改或删除。这是勒索软件攻击防范里性价比最高的一环——没有它,前两层失守就是灭顶之灾。
三、企业勒索病毒防护方案如何落地
3.1 服务器勒索病毒防护重点
服务器是重灾区。建议:禁用RDP公网暴露、启用多因素认证(MFA)、对数据库与文件服务器单独做应用层白名单、定期演练从备份恢复。虚拟化环境应开启快照并保留多时间点版本,确保回滚有"干净锚点"。
3.2 分行业:医院与制造业的特殊性
医院勒索病毒防护格外敏感——HIS、PACS系统一旦停摆会直接危及诊疗。对策是与业务低耦合的离线备份、关键设备网络隔离、建立"业务连续性预案"而非单纯指望解密。制造业则要重视OT网与IT网隔离,防止产线被锁导致物理停产。
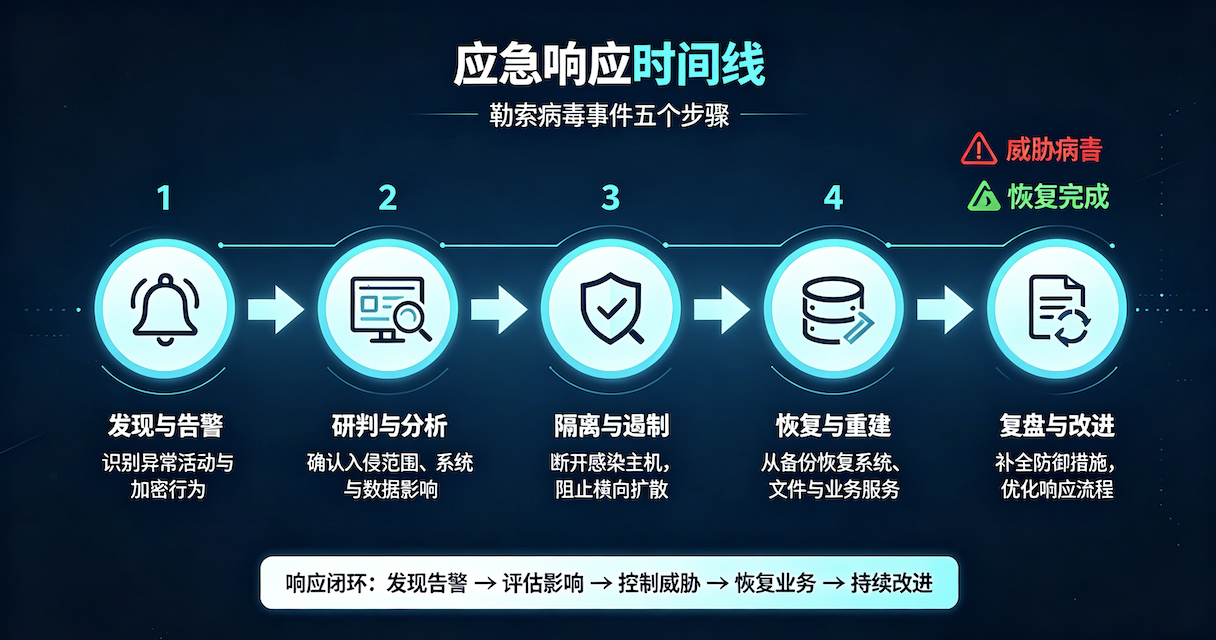
四、中了勒索病毒怎么办?应急响应 5 步骤
即使防护到位也可能失守,此时勒索病毒应急响应的质量决定复工速度。
1. 立即断网隔离:拔掉网线、关闭 Wi-Fi,阻止扩散。
2. 不要重启、不要支付赎金:重启可能触发自毁,支付既不保证解密也助长犯罪。
3. 保全样本与日志:留存勒索信、加密后缀、进程信息,便于研判。
4. 启动备份恢复:用干净环境从离线备份还原,确认无残留再上线。
5. 溯源加固与上报:修补入口、改口令、向网信与公安部门报告。
勒索病毒加密文件恢复:现实与误区
很多人问"被加密的文件还能恢复吗"。现实是:除非有已知漏洞的解密工具(部分老家族可到No More Ransom项目查找),否则几乎无解。指望交钱恢复既贵又不可靠。真正的恢复靠的是事前备份,而非事后解密——这是关于勒索病毒加密文件恢复最关键的认知,也是多数企业事后才明白的教训。
五、防勒索病毒软件推荐与成本对比
方案类型 | 代表产品 | 适合对象 | 年成本(参考) | 核心优势 |
终端EDR | CrowdStrike、火绒、安恒 | 中小到大型 | 50–200元/端点 | 行为防护强 |
邮件安全网关 | 阿里云/腾讯云邮件安全 | 全员用邮企业 | 数千–数万 | 拦钓鱼邮件 |
备份一体机 | Veeam、爱数 | 有数据资产企业 | 数万起 | 兜底恢复 |
MSS托管服务 | 各安全厂商MDR | 无专职安全团队 | 按订阅 | 7×24 监测 |
预算有限时,优先把"离线备份 + 关闭RDP + MFA"三件事做到位,防勒索病毒软件推荐的组合里,这三项的防护收益最高、成本最低。
六、常见问题(FAQ)
1.免费杀毒够用吗?
个人轻量使用可,企业场景必须EDR + 备份组合。
2. 云盘能替代备份吗?
不能,云盘常同步加密文件,需独立离线副本。
3.要不要买网络安全保险?
可作为风险转移手段,但不能替代防护本身。
 粤公网安备 44190002006733号